
Как работает угроза?
Исследователи кибербезопасности обнаружили критическую уязвимость в экосистеме электромобилей, которая позволяет вредоносному программному обеспечению, получившему название «компьютерный червь», распространяться между транспортными средствами и зарядной инфраструктурой. Механизм атаки использует комбинацию уязвимостей в протоколах связи зарядных станций и бортовых систем автомобилей.
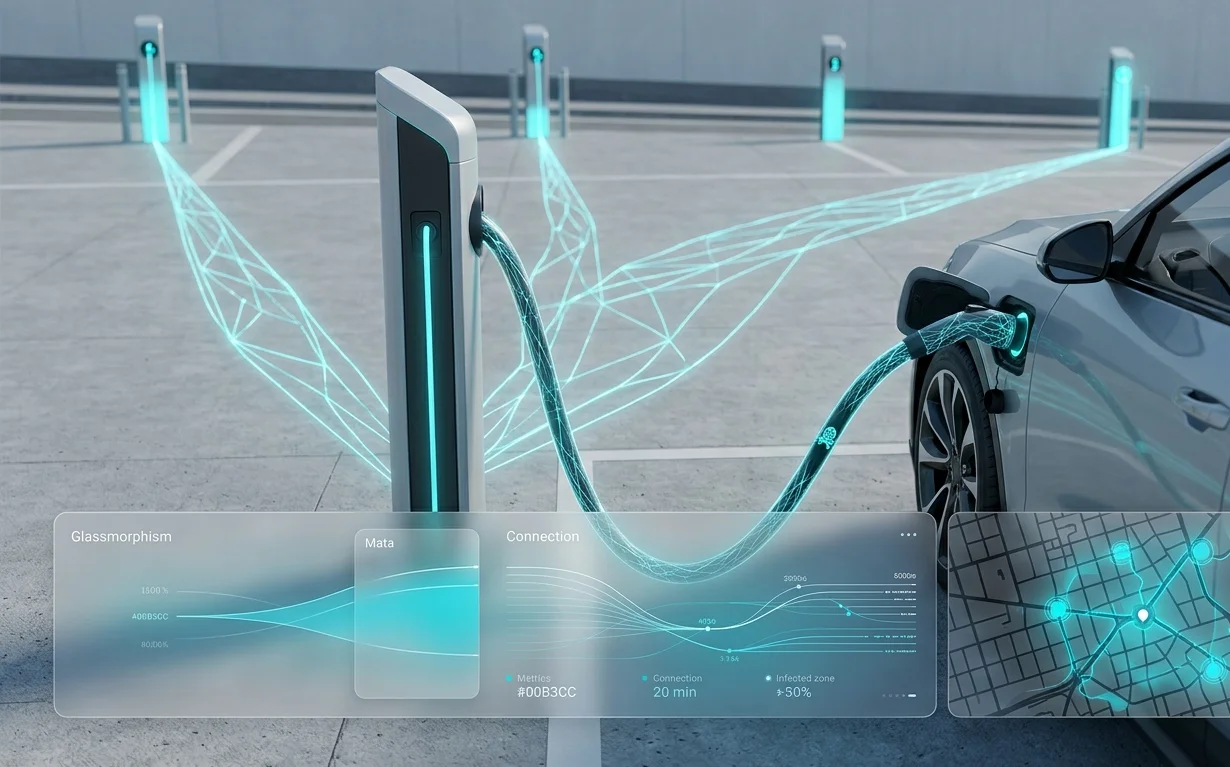
Первичное заражение происходит, когда скомпрометированный электромобиль подключается к публичной или частной зарядной станции. Вместо обычного обмена данными для управления процессом зарядки, вредоносное ПО использует уязвимости в протоколах связи, таких как ISO 15118 или OCPP (Open Charge Point Protocol), чтобы проникнуть в систему управления зарядной станцией.
Путь распространения: от кабеля к сети
Оказавшись внутри зарядной станции, червь начинает сканировать доступные сетевые подключения. Он может использовать Wi-Fi или Bluetooth для поиска других уязвимых устройств поблизости, включая другие зарядные станции, подключенные к той же сети, или даже смартфоны водителей. Основная цель — найти следующий электромобиль, который подключится к любой из зараженных станций.
Когда новый, чистый электромобиль подключается к зараженной станции, процесс повторяется в обратном порядке: червь передается через зарядный кабель и инфицирует бортовой компьютер транспортного средства. Это создает самовоспроизводящийся цикл, который позволяет вредоносному ПО быстро распространяться по всему городу, используя сеть зарядных станций как вектор атаки.
Масштабы угрозы и потенциальные последствия
Потенциальные последствия такой атаки могут быть катастрофическими. Злоумышленники могут использовать зараженные электромобили для создания ботнетов, проведения DDoS-атак на энергосеть, кражи персональных данных водителей или даже дистанционного управления критическими функциями транспортного средства. Кроме того, массовое заражение зарядных станций может парализовать транспортную инфраструктуру города, сделав невозможной зарядку электромобилей.
Меры безопасности и рекомендации
Для защиты от этой угрозы необходим комплексный подход, который включает в себя:
- Регулярное обновление ПО: Производители электромобилей и операторы зарядных станций должны регулярно выпускать патчи безопасности и обновления ПО, чтобы закрывать обнаруженные уязвимости.
- Внедрение шифрования: Все коммуникации между электромобилями, зарядными станциями и серверными системами должны быть зашифрованы с помощью надежных алгоритмов.
- Аутентификация устройств: Зарядные станции должны аутентифицировать электромодели перед началом процесса зарядки, чтобы предотвратить подключение скомпрометированных транспортных средств.
- Мониторинг сети: Операторы зарядных станций должны осуществлять постоянный мониторинг сетевого трафика для обнаружения аномальной активности, которая может свидетельствовать о наличии вредоносного ПО.
Уязвимость электромобилей к кибератакам является серьезной проблемой, требующей немедленного внимания со стороны производителей, регуляторов и экспертов по кибербезопасности. Только совместными усилиями можно обеспечить безопасность и надежность транспортной инфраструктуры будущего.

0 Comments